کیف پول سختافزاری یک دستگاه کوچک است که کلید خصوصی شما را از رایانه و گوشی جدا نگه میدارد و هر تراکنش را داخل خودش امضا میکند. در بازار ایران و جهان، دو نام بیش از بقیه تکرار میشود: لجر و ترزور. این دو در ظاهر کار یکسانی میکنند، اما از دو فلسفهٔ متفاوت میآیند؛ یکی روی سختافزار گواهیشده سرمایهگذاری کرده و دیگری روی کدی که هر کسی میتواند بخواند. تفاوت واقعیشان نه در ظاهر و نه در تعداد ارزهای پشتیبانیشده، بلکه در معماری داخلی و مدل تهدیدی است که برای آن طراحی شدهاند.
این مقاله عمداً سراغ آموزش راهاندازی نمیرود؛ آن بحث را در راهنمای کامل کیف پولهای سختافزاری پوشش دادهایم. اینجا یک لایه پایینتر میرویم: داخل دستگاه چه میگذرد و هر معماری جلوی چه حملهای میایستد.
یک کیف پول سختافزاری دقیقاً از چه چیزی محافظت میکند؟
اول باید بدانیم این دستگاهها چه مسئلهای را حل میکنند. مالکیت رمزارز یعنی در اختیار داشتن یک کلید خصوصی؛ هر کس آن کلید را داشته باشد مالک است، بدون نیاز به هویت یا تایید دوم. به همین دلیل سرقت کلید خصوصی سالهاست یکی از پربازدهترین مسیرهای مهاجمان است و سهم سرقت کلید خصوصی از هکهای رمزارزی جایگاه این دسته از حمله را در کل خسارتهای صنعت نشان میدهد.
وقتی کلید روی رایانهٔ متصل به اینترنت ذخیره شود، امنیتش در بهترین حالت به اندازهٔ امنیت کل آن رایانه است؛ هر افزونهٔ مرورگر و هر فایل دانلودشده یک در ورودی احتمالی است. دستگاه سختافزاری این معادله را عوض میکند: کلید داخل دستگاه تولید میشود، همانجا میماند و هرگز خارج نمیشود. رایانه فقط تراکنش امضانشده را میفرستد و امضای نهایی را تحویل میگیرد.
پیامدش روشن است: حتی اگر رایانه کاملاً آلوده باشد، مهاجم نمیتواند کلید را بدزدد. اما دو کار همچنان از دستش برمیآید — میتواند آدرس مقصد را عوض کند و میتواند شما را به تایید تراکنشی ناخواسته فریب دهد. خط دفاع مقابل هر دو، نمایشگر خود دستگاه است؛ تنها نمایشگری که بدافزار رایانه به آن دسترسی ندارد. پس دستگاه سختافزاری یک دستهٔ مشخص از حملات را حذف میکند، نه همهٔ خطرها را؛ مقدمهٔ کامل این منطق در کیف پول سختافزاری چیست و چگونه کار میکند آمده است.
معماری داخلی لجر و ترزور چه فرقی دارد؟
اینجاست که دو مسیر از هم جدا میشوند. لجر از ابتدا معماری دوتراشهای را انتخاب کرد: یک میکروکنترلر همهمنظوره که ارتباط با دنیای بیرون، نمایشگر و پورت را مدیریت میکند، و در کنارش یک تراشهٔ عنصر امن که کلید و عملیات رمزنگاری را نگه میدارد. سیستمعامل اختصاصی دستگاه روی همین تراشهٔ امن اجرا میشود و اپلیکیشن هر رمزارز در محیطی جداسازیشده کار میکند تا یک اپلیکیشن معیوب نتواند به کلید بقیه دست بزند.
ترزور مسیر دیگری رفت. مدلهای کلاسیک این برند روی یک میکروکنترلر همهمنظوره ساخته شدهاند، بدون عنصر امن اختصاصی. انتخابی تصادفی نبود: تراشههای عنصر امن معمولاً با توافقنامهٔ محرمانگی عرضه میشوند و این با هدف انتشار کامل کد در تضاد بود. نسل جدیدتر این محدودیت را با افزودن عنصر امن در کنار معماری باز کنار گذاشته، ولی فلسفهٔ پایه همان مانده است.
خلاصهٔ تفاوت این است: لجر بخشی از امنیت را به سختافزاری میسپارد که در آزمونهای مستقل خودش را ثابت کرده و در عوض از شما میخواهد به کدی اعتماد کنید که کامل منتشر نشده. ترزور همهچیز را روی میز میگذارد تا هر متخصصی بتواند بازرسی کند و در عوض بار بیشتری روی دوش انضباط کاربر میگذارد. هیچکدام ذاتاً غلط نیست؛ هرکدام تهدید متفاوتی را جدیتر گرفتهاند. مشخصات فنی بهروز را در وبسایت رسمی لجر و وبسایت رسمی ترزور دنبال کنید.
عنصر امن واقعاً چه کاری میکند؟
عنصر امن اسم پرطمطراقی دارد ولی مفهومش ساده است: تراشهای که فقط برای نگهداشتن راز ساخته شده — همان خانوادهای که در سیمکارت، کارت بانکی و پاسپورت بیومتریک به کار میرود. ویژگی تعیینکنندهاش این است که راز از تراشه بیرون نمیآید؛ داده را میفرستید داخل، عملیات رمزنگاری همانجا انجام میشود و فقط نتیجه برمیگردد.
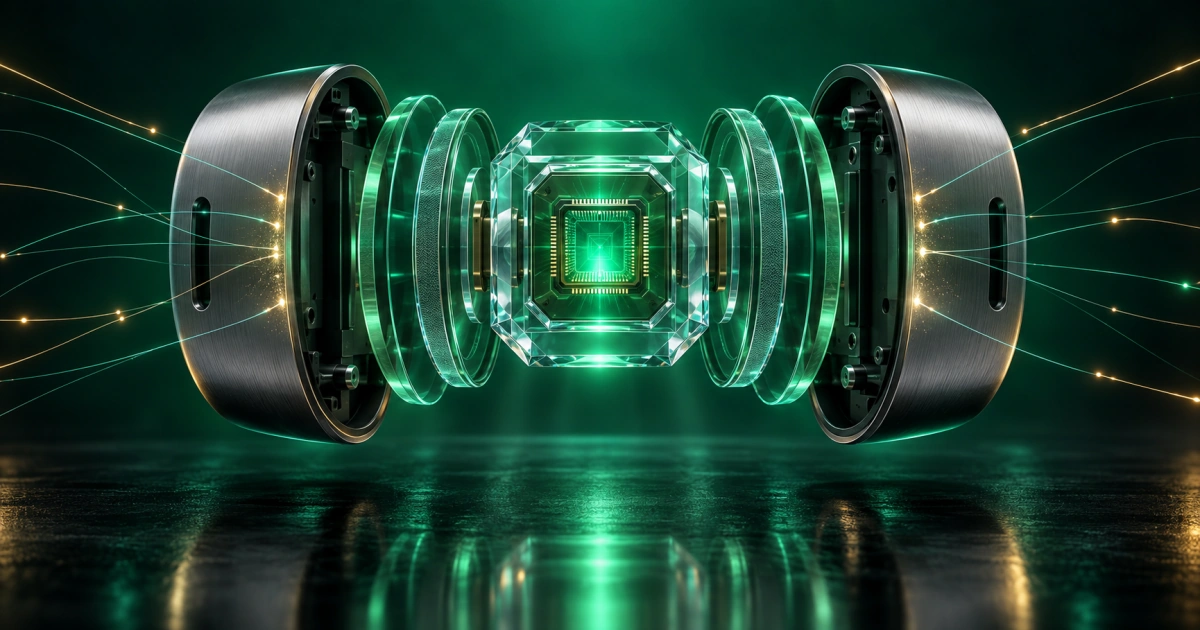
این تراشهها در برابر سه خانوادهٔ حمله مقاومسازی شدهاند. اول حملهٔ فیزیکی مستقیم، یعنی باز کردن بستهٔ تراشه و خواندن حافظه زیر میکروسکوپ؛ لایههای محافظ باعث میشوند تراشه با حس دستکاری محتوایش را پاک کند. دوم حملهٔ کانال جانبی، یعنی استنتاج کلید از روی مصرف برق یا تابش الکترومغناطیسی حین محاسبه. سوم تزریق خطا، یعنی اختلال لحظهای در ولتاژ یا تاباندن لیزر برای وادارکردن تراشه به پریدن از یک بررسی امنیتی.
- چه چیزی را محافظت میکند: کلید خصوصی و بذر عبارت بازیابی در برابر استخراج فیزیکی
- چه چیزی را محافظت نمیکند: شما را در برابر تایید یک تراکنش مخرب
- چه چیزی را سختتر میکند: حملهٔ آزمایشگاهی روی دستگاه گمشده یا دزدیدهشده
- چه چیزی را عوض نمیکند: اهمیت پشتیبان امن از عبارت بازیابی
متنباز بودن فرمور چقدر مهم است؟
در امنیت اصلی قدیمی هست که میگوید امنیت نباید بر پنهانبودن طراحی متکی باشد؛ امنیت از راز بودن کلید میآید نه از راز بودن روش. ترزور این اصل را تا انتها برده و کد فرمور، نرمافزار همراه و حتی نقشهٔ سختافزار را منتشر میکند.
فایدهٔ عملی این شفافیت دو چیز است. اول اینکه هر پژوهشگر مستقلی میتواند کد را بخواند و باگ را قبل از مهاجم پیدا کند. دوم و مهمتر، امکان بازتولید ساخت است؛ میتوانید کد منتشرشده را خودتان کامپایل کنید و ببینید خروجی دقیقاً با فرمور امضاشدهٔ شرکت یکی است. یعنی لازم نیست حرف سازنده را دربارهٔ محتوای فرمور بپذیرید.
در سمت لجر، هستهٔ سیستمعامل امن به دلیل الزامات تولیدکنندهٔ تراشه منتشر نمیشود، هرچند بخشهای زیادی از پشتهٔ نرمافزاری عمومیاند. استدلال لجر این است که مقاومت فیزیکی بدون تراشهٔ گواهیشده به دست نمیآید و شرط استفاده از آن تراشه، محرمانگی است. استدلال فنی درستی است، ولی هزینه دارد: بخشی از اعتماد شما به شرکت منتقل میشود، نه به کدی که خودتان میتوانید بررسی کنید.
جدول مقایسهٔ کامل لجر و ترزور
جدول زیر محورهای تعیینکننده را کنار هم میگذارد. توجه کنید این مقایسه در سطح فلسفهٔ طراحی است، نه یک مدل خاص:
اگر میخواهید جزئیات کار با محصولات لجر را جداگانه ببینید، راهنمای فارسی کار با لجر همان مسیر را گامبهگام پوشش میدهد.
کدام کیف پول سختافزاری در برابر حملهٔ فیزیکی مقاومتر است؟
اگر فقط همین محور را بسنجیم پاسخ روشن است: معماری مبتنی بر عنصر امن سختگیرانهتر است. پژوهشگران نشان دادهاند که از مدلهای قدیمی مبتنی بر میکروکنترلر همهمنظوره میتوان با تجهیزات آزمایشگاهی و دسترسی فیزیکی، محتوای حافظه را بیرون کشید. این حمله نیاز به تخصص، ابزار و زمان دارد، اما ثابتشده است.
حملهٔ Evil-Maid نسخهٔ ظریفتر ماجراست: مهاجم به جای سرقت، برای مدت کوتاهی به دستگاه دسترسی پیدا میکند — در هتل، دفتر کار یا هنگام حمل — و آن را با نسخهٔ دستکاریشده عوض میکند. شما بعداً پین را روی دستگاه تقلبی وارد میکنید و ناخواسته اطلاعات را در اختیار مهاجم میگذارید. دفاع در هر دو برند مشابه است: تصدیق اصالت از طریق نرمافزار رسمی، بررسی امضای فرمور و بالاتر از همه، پسفریزی که فقط در ذهن شماست.
پسفریز چیست و چرا لایهٔ نجات است؟
پسفریز یک کلمه یا عبارت دلخواه است که به عبارت بازیابی اضافه میشود و از ترکیب آن دو، مجموعهٔ کاملاً تازهای از کلیدها ساخته میشود. این قابلیت جزئی از استاندارد BIP-39 است و اختراع هیچکدام از این دو شرکت نیست؛ هر دو آن را پیاده کردهاند.
اهمیتش در این است که پسفریز هیچجا ذخیره نمیشود — نه روی دستگاه و نه روی کاغذ پشتیبان، مگر خودتان بنویسید. نتیجه اینکه هر پسفریز متفاوت، یک کیف پول کاملاً مستقل میسازد. میتوانید مقدار کمی دارایی را در کیف پول بدون پسفریز بگذارید و بخش عمده را پشت پسفریز پنهان کنید؛ اگر کسی شما را به باز کردن دستگاه مجبور کند، فقط کیف پول اصلی را میبیند.
هزینهٔ پنهان پسفریز
این لایه رایگان نیست. اگر پسفریز را فراموش کنید هیچ راه بازیابی وجود ندارد، چون آن کیف پول از نظر ریاضی فقط با همان رشته وجود دارد؛ حتی یک فاصلهٔ اضافه کیف پول دیگری میسازد. به همین دلیل پیش از انتقال دارایی جدی، مسیر بازیابی با پسفریز را با مبلغ ناچیز تمرین کنید. نکتهٔ دوم اینکه پسفریز را نباید کنار خود عبارت بازیابی نگه داشت؛ در آن حالت هر دو لایه با هم لو میروند و بدترین جاها برای نگهداری عبارت بازیابی همین اشتباه را جزو پرتکرارترینها فهرست میکند.
سابقهٔ واقعی حوادث این دو برند چه میگوید؟
نشت داده مشتریان
هر دو اکوسیستم با افشای اطلاعات خریداران روبهرو شدهاند. در مورد لجر، پایگاه دادهٔ بازاریابی شامل نشانی ایمیل و برای بخشی از مشتریان نشانی پستی و شمارهٔ تماس منتشر شد. در سمت ترزور هم فهرست تماس مشتریان از طریق یک سرویس پشتیبانی شخص ثالث در معرض دید قرار گرفت و کاربران سیفپال تجربهٔ مشابهی داشتند. پیامدشان مستقیم نبود ولی جدی بود: موج فیشینگ هدفمند و ایمیلهای جعلی که خود را پشتیبانی رسمی جا میزدند و عبارت بازیابی میخواستند.
جنجال سرویس بازیابی ابری
پرسروصداترین ماجرا معرفی سرویس بازیابی اختیاری لجر بود که بخشی از بذر را رمزنگاریشده میان چند نگهدارنده تقسیم میکرد. اعتراض جامعه نه به خود سرویس، بلکه به این واقعیت بود که خروج بذر از دستگاه اساساً ممکن است — چیزی که پیشتر بسیاری غیرممکن میپنداشتند. سرویس اختیاری ماند، ولی درس ماندگارش این بود که در سختافزار بسته، مرز توانایی فرمور را کاربر تعیین نمیکند. جمعبندی این بخش: تاریخچهٔ هیچکدام بینقص نیست و بزرگترین خطر عملی نه شکستن سختافزار، بلکه مهندسی اجتماعی پس از نشت داده بوده است.
اگر دستگاه گم شد یا خراب شد چه میشود؟
پاسخ آرامبخش است. دستگاه محل نگهداری دارایی نیست؛ دارایی روی بلاکچین است و دستگاه فقط کلید دسترسی را نگه میدارد. آن کلید هم از عبارت بازیابی ساخته میشود. پس گم شدن یا شکستن دستگاه، تا وقتی عبارت بازیابی را دارید، یعنی خریدن یک دستگاه جایگزین. چون هر دو برند از استاندارد یکسانی پیروی میکنند، عبارت ساختهشده در یکی معمولاً در دیگری هم قابل بازیابی است و شما به هیچ شرکتی قفل نمیشوید.
تفاوت دو برند در ابزارهای جانبی بازیابی است. ترزور امکان تقسیم عبارت بازیابی به چند سهم را ارائه میکند؛ باید تعداد مشخصی از سهمها را کنار هم بگذارید تا کیف پول بازسازی شود و مزیتش این است که یک پشتیبان گمشده به تنهایی فاجعه نیست. لجر سرویس بازیابی انتخابی خود را دارد که بذر را رمزنگاریشده میان نگهدارندگان تقسیم میکند و در ازای راحتی، شخص ثالث را وارد مدل اعتماد میکند.
- دستگاه گم شد: دستگاه تازه بخرید و با عبارت بازیابی و پسفریز احیا کنید
- دستگاه خراب شد: همان مسیر؛ دارایی هیچوقت داخل دستگاه نبوده است
- عبارت بازیابی گم شد ولی دستگاه سالم است: فوراً دارایی را به کیف پول تازه با پشتیبان سالم منتقل کنید
- هر دو گم شد: راه بازگشتی وجود ندارد؛ به همین دلیل دو پشتیبان در دو مکان جدا لازم است
برای دارندگان بیت کوین که میخواهند مسیر نگهداری بلندمدت را دقیقتر بچینند، نگهداری امن بیت کوین روی دستگاه سختافزاری همین ملاحظات را روی یک شبکهٔ خاص پیاده میکند.
چطور بفهمیم دستگاه دستکاری نشده است؟
خطرناکترین دستگاه، دستگاهی است که با عبارت بازیابی از پیش آماده به دستتان برسد. سناریو ساده است: مهاجم دستگاه را راهاندازی میکند، عبارت بازیابی را برای خودش نگه میدارد، بستهبندی را بازسازی میکند و آن را با تخفیف در بازار دست دوم میفروشد. شما دارایی را منتقل میکنید و مهاجم در زمان دلخواه خالیاش میکند.
مهمترین دفاع، خود مسیر خرید است: مستقیم از سازنده یا نمایندهٔ رسمی. دفاع دوم این قاعده است که دستگاه سالم هرگز عبارت بازیابی آماده به شما نمیدهد؛ اگر کاغذی با کلمات از پیش نوشتهشده داخل جعبه بود، آن دستگاه سوخته است.
- دستگاه را فقط از سازنده یا نمایندهٔ رسمی بخرید؛ بازار دست دوم را کنار بگذارید
- بستهبندی و هر مهروموم را پیش از باز کردن به دقت بررسی کنید
- هنگام اولین اتصال، تصدیق اصالت را در نرمافزار رسمی انجام دهید
- عبارت بازیابی را خودتان روی دستگاه تولید کنید، نه از کاغذ آماده
- فرمور را پیش از انتقال دارایی به آخرین نسخهٔ رسمی بهروز کنید
- برای اطمینان بیشتر، پس از راهاندازی یک بار دستگاه را پاک و دوباره با عبارت خودتان احیا کنید
کدام کیف پول سختافزاری را بخریم؟
پاسخ به مدل تهدید شما بستگی دارد، نه به رتبهبندی کلی. اگر نگرانی اصلیتان این است که دستگاه ممکن است به دست کسی بیفتد — زیاد سفر میکنید یا در محیط مشترک نگه میدارید — معماری مبتنی بر عنصر امن سختگیرانهتر است و لجر انتخاب منطقیتری است. اگر اولویتتان بازرسی هر خط کدی است که داراییتان را اداره میکند، ترزور با فلسفهٔ متنباز خود دقیقاً برای همین ساخته شده.
جمعبندی
لجر و ترزور رقیباند اما نه به معنایی که معمولاً تصور میشود. آنها دو پاسخ متفاوت به یک پرسش واحدند: اعتمادتان را کجا میگذارید. لجر میگوید به سختافزاری که در آزمونهای مستقل مقاومتش ثابت شده؛ ترزور میگوید به کدی که خودتان میتوانید بخوانید. هر دو پاسخ دفاعپذیرند و هیچکدام رایگان نیست.
آنچه در نهایت امنیت شما را میسازد، نه نشان روی بدنهٔ دستگاه بلکه ترکیب سه چیز است: یک کیف پول سختافزاری اصل که از مسیر رسمی خریدهاید، پشتیبانی از عبارت بازیابی که در دو مکان جدا و دور از چشم نگه داشته میشود، و عادت بررسی هر تراکنش روی نمایشگر پیش از تایید. برندی که این سه را برایتان سادهتر میکند، همان انتخاب درست شماست.
سوالات متداول
آیا کیف پول سختافزاری صددرصد امن است؟
هیچ ابزاری صددرصد امن نیست. دستگاه سختافزاری یک دستهٔ کامل از حملات یعنی سرقت کلید توسط بدافزار رایانه را تقریباً حذف میکند، ولی جلوی همهٔ خطرها را نمیگیرد. اگر عبارت بازیابی را در صفحهٔ فیشینگ وارد کنید، اگر آدرس مقصد را روی نمایشگر دستگاه بررسی نکنید، یا اگر پشتیبان را جایی بگذارید که دیگران دسترسی دارند، سختافزار کاری از دستش برنمیآید. امنیت واقعی ترکیب دستگاه و رفتار شماست.
فرق عنصر امن با تراشهٔ معمولی در چیست؟
عنصر امن تراشهای است که فقط برای یک کار ساخته شده: نگهداری راز و انجام عملیات رمزنگاری بدون اینکه راز از آن بیرون بیاید. این تراشهها در برابر باز کردن فیزیکی، تزریق خطا و تحلیل مصرف توان مقاومسازی شدهاند و برای این مقاومت آزمونهای مستقل پس میدهند. میکروکنترلر همهمنظوره چنین سپری ندارد؛ کارش اجرای برنامه است و اگر کسی دستگاه را باز کند و تجهیزات داشته باشد، کار سختتری در پیش ندارد.
اگر شرکت سازنده تعطیل شود دارایی من از بین میرود؟
نه. کلیدهای شما از عبارت بازیابی استاندارد ساخته میشوند و این استاندارد متعلق به هیچ شرکتی نیست. اگر لجر یا ترزور فردا وجود نداشته باشند، میتوانید همان عبارت را در دستگاه یا نرمافزار سازگار دیگری وارد کنید و به دارایی برسید. تنها شرطش این است که عبارت بازیابی و در صورت استفاده، پسفریز را سالم و کامل داشته باشید.
پسفریز را کجا نگه داریم؟
پسفریز را هرگز کنار عبارت بازیابی نگذارید، چون در آن صورت کل فایدهٔ آن از بین میرود. بهترین حالت این است که پسفریز را به خاطر بسپارید و یک پشتیبان از آن را در مکانی کاملاً جدا و با سطح دسترسی متفاوت نگه دارید؛ مثلاً یکی در خانه و دیگری در صندوق امانات. فراموش کردن پسفریز به معنای از دست رفتن همیشگی آن کیف پول پنهان است، پس بین پیچیدگی و قابلیت یادآوری تعادل برقرار کنید.